Танилцуулга
SonarQube гэж юу вэ?
Кодын чанар болон аюулгүй байдлыг шалгах платформ. Хөгжүүлэлтийн бүх шатанд чанартай, аюулгүй, засвар үйлчилгээ хийхэд хялбар кодыг баталгаажуулна.
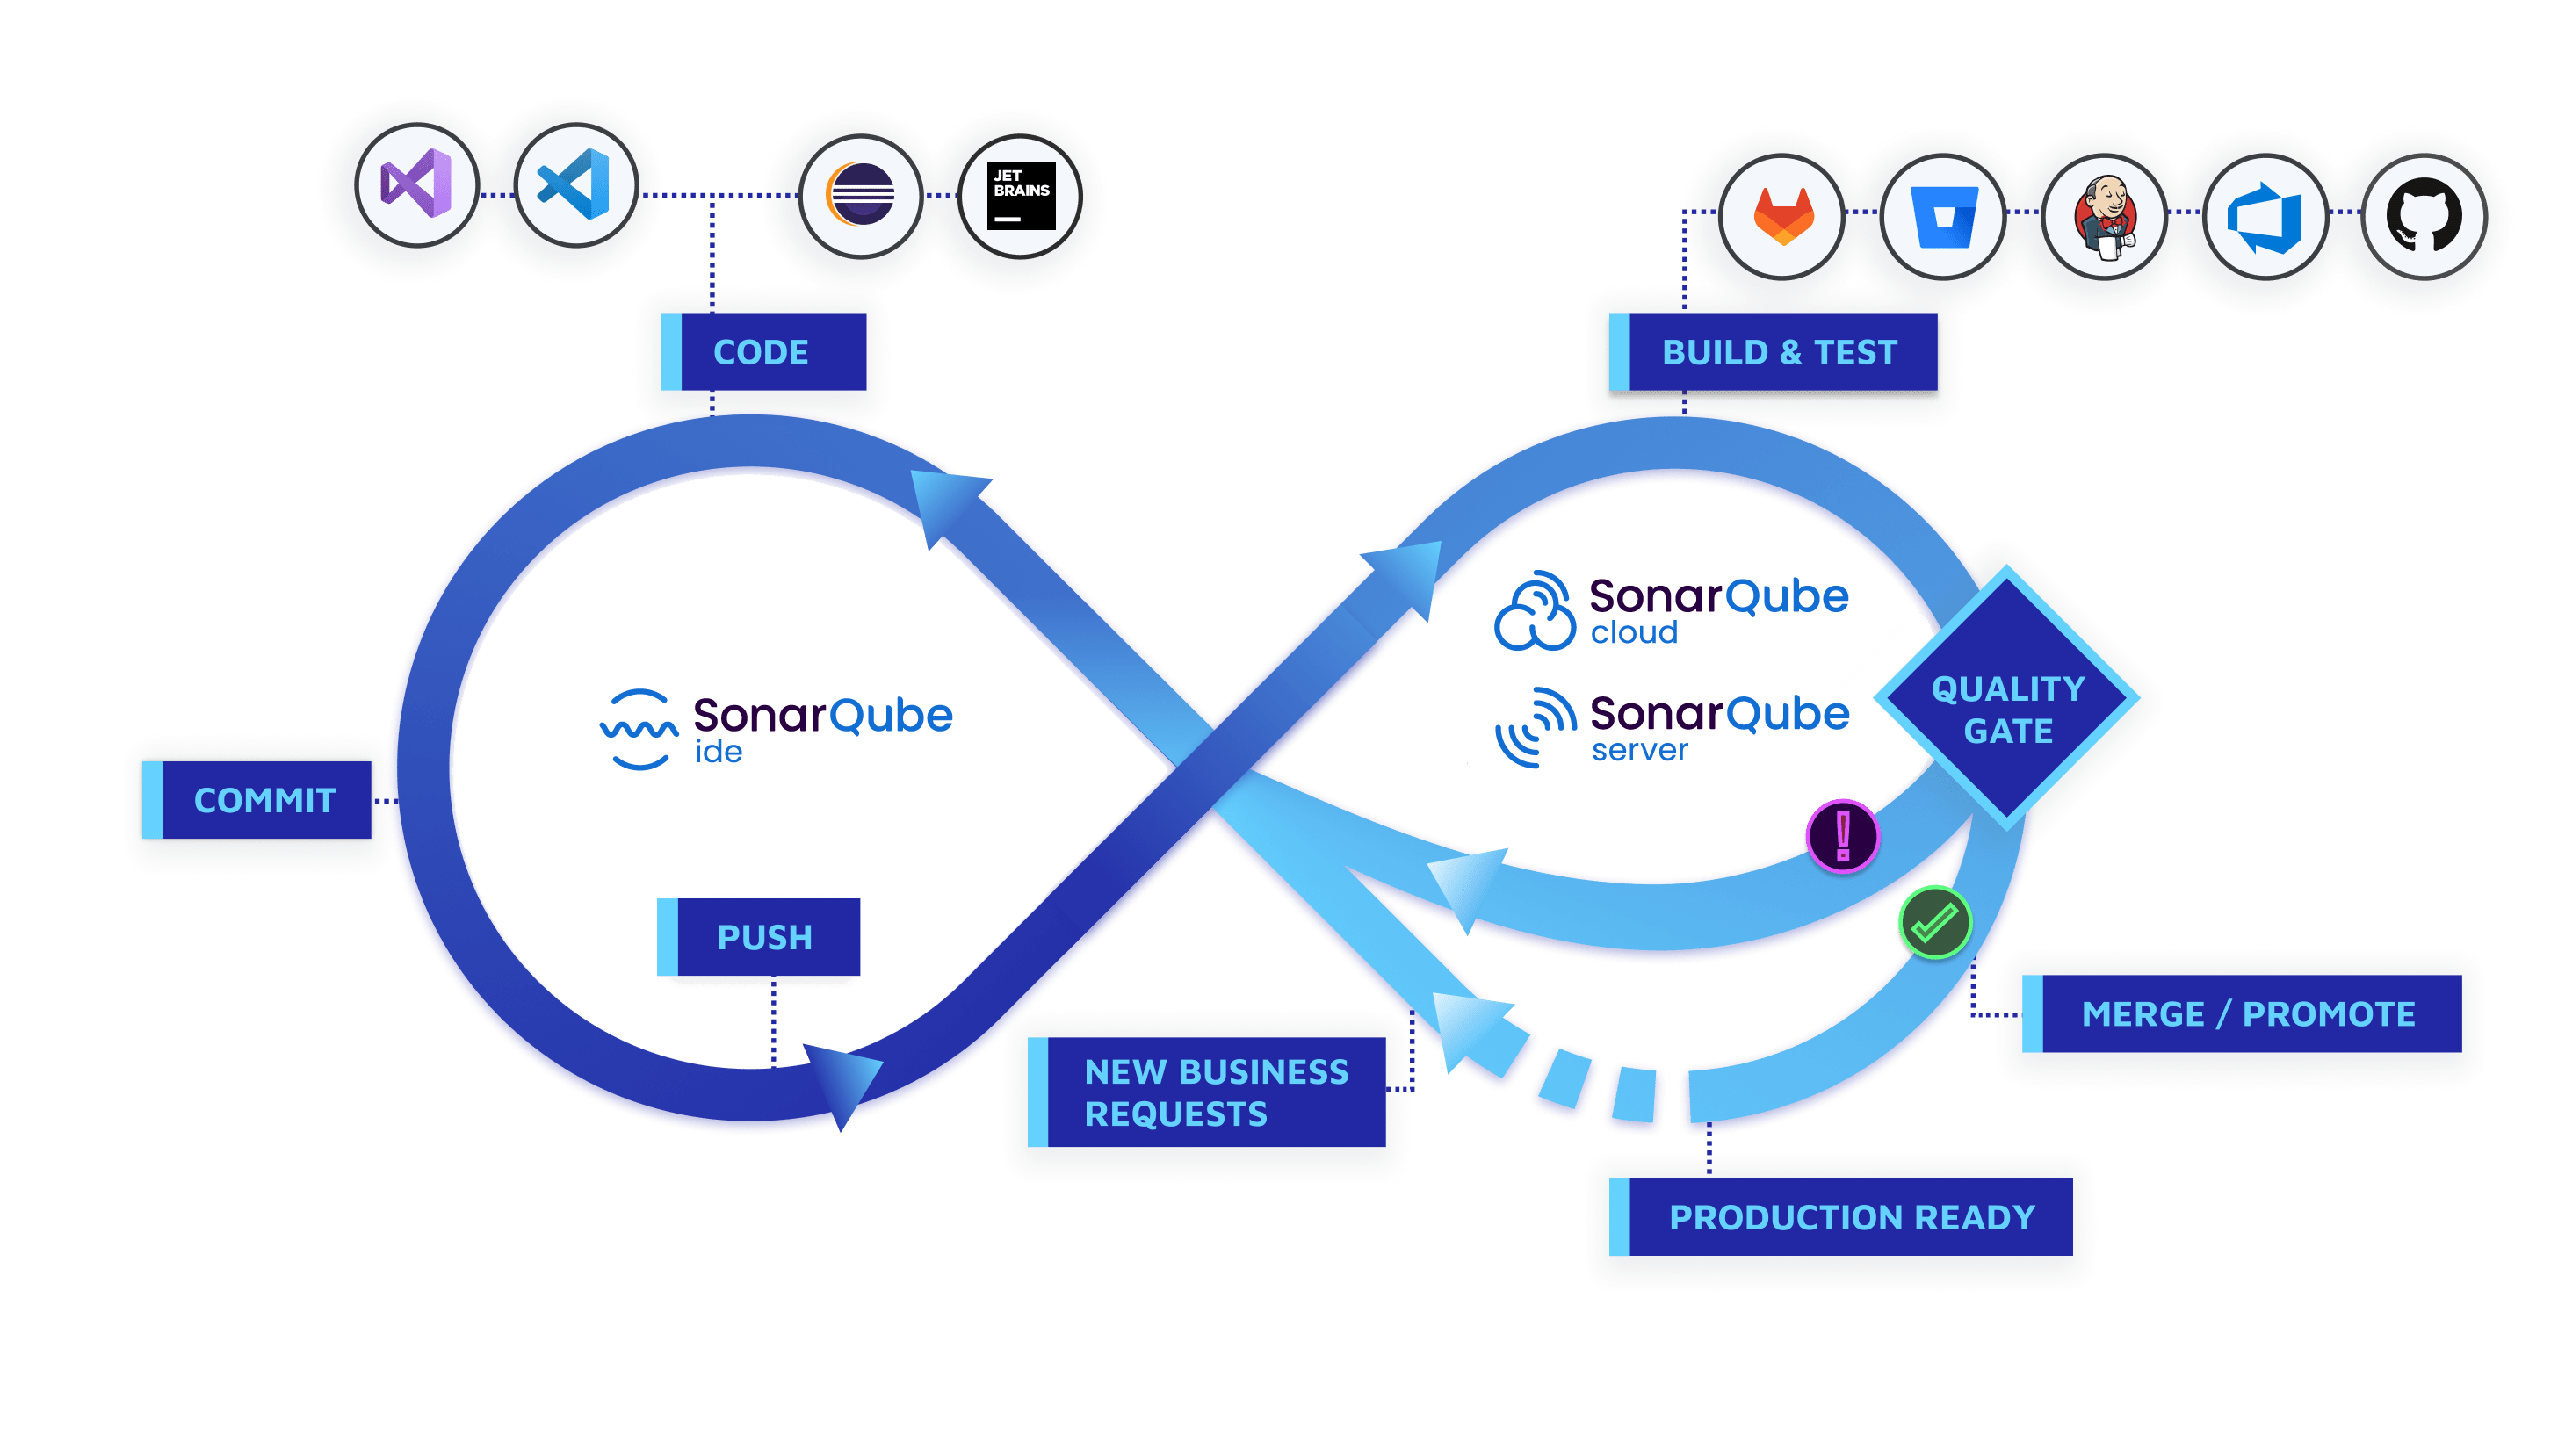
SonarQube-ийг CI/CD урсгалд хэрхэн нэгтгэх. Кодын чанарын шалгалт IDE-аас эхлээд production хүртэлх бүх үе шатанд хийгддэг.
Яагаад кодын чанарыг хянах хэрэгтэй вэ?
Чанар муутай кодын үр дагавар:
- Техникийн төлбөр нэмэгдэнэ
- Аюулгүй байдлын эрсдэл дагуулна
- Хөгжүүлэлтийн хурд удаашрана
- Өртөг нэмэгдэнэ
- Хэрэглэгчийн сэтгэл ханамж буурах
- Хөгжүүлэгчийн ч гэсэн сэтгэл зүйд муугаар нөлөөлнө
Чанартай кодын давуу тал:
- Аюулгүй байдал
- Хурдан хөгжүүлэлт
- Хэмнэлт
- Хамтран ажиллах
- Тогтвортой байдал
SonarQube-ийн үүрэг:
Кодын чанарыг автоматаар шалгаж, асуудлуудыг эрт илрүүлнэ. Алдаа засах цагийг багасгаж, програм хангамжийн чанар, аюулгүй байдлыг сайжруулна.
Үндсэн онцлогууд
- Чанарын баталгаа: Бүх төсөл, багуудын кодын тогтвортой жигд чанар
- Аюулгүй байдал: Бүтээгдэхүүн гарахаас өмнө аюулгүй байдлын зөрчлүүдийг илрүүлэх
- Стандартын дагуу байдал: Салбарын стандарт, зохицуулалтын шаардлага
- Багийн бүтээмж: Алдаа засах, кодын шалгалтанд зарцуулах цагийг бууруулах
CI/CD урсгал дахь SonarQube
SonarQube хөгжүүлэлтийн дараах үе шатуудад оролцоно:
- IDE интеграци: Хөгжүүлэгчид IDE дээрээ кодыг шууд шалгана
- Build & Test: CI/CD системүүд (GitLab, GitHub, Jenkins, Azure DevOps, Bitbucket) SonarQube-д шинжилгээ хийлгүүлнэ
- Quality Gate: Код тодорхой стандартад хүрэх үед л merge/promote хийгдэнэ
- Production Ready: Quality gate-ийг давсны дараа л production руу явна
Чанартай код production руу орчихвол хэн хэндээ амар юмдаа.